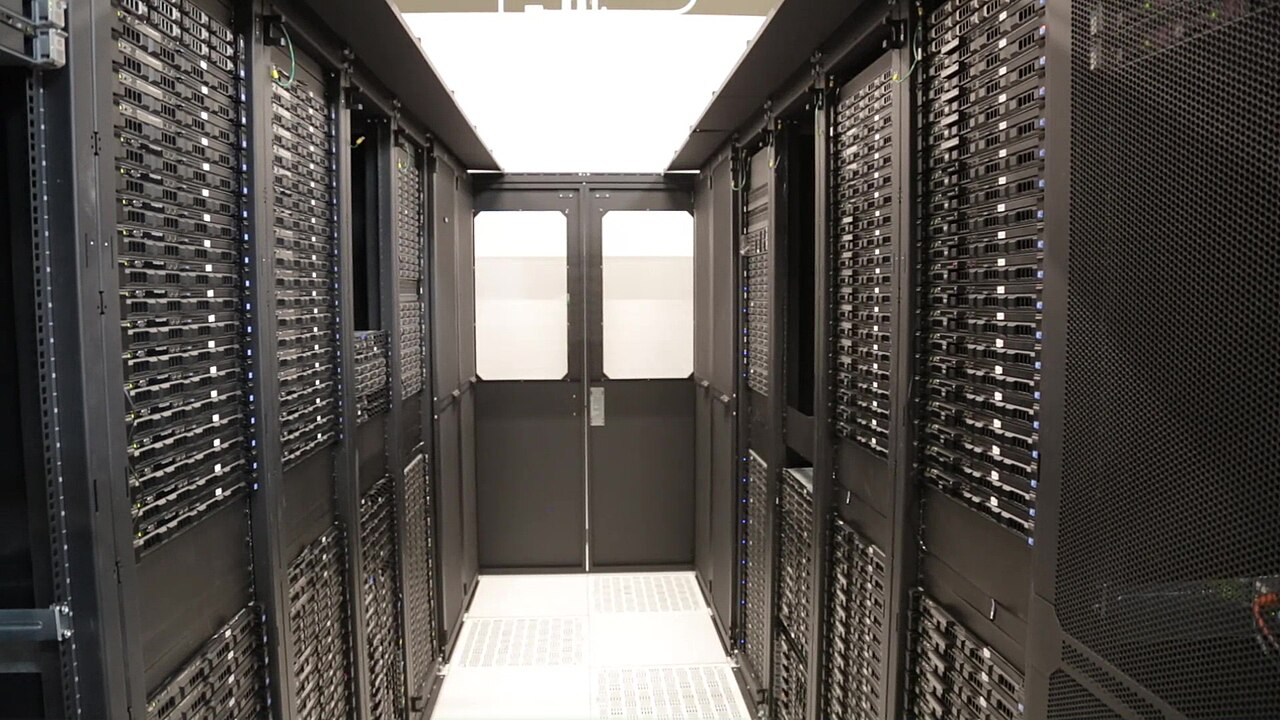
Servidores de la Fundación Wikimedia en un centro de datos de CyrusOne, Texas. Foto: Wikimedia Foundation/Wikimedia Commons, CC BY-SA 3.0.
Dos fallas críticas de PHP provocaron millones de intentos de ataque y cierres preventivos de servicios públicos y empresariales en varios países. Las vulnerabilidades permiten ejecutar código sin autenticación en servidores expuestos. El proyecto PHP publicó actualizaciones urgentes, pero la respuesta reveló un problema mayor: organizaciones que dependen de versiones antiguas pueden tardar días o semanas en corregirlas.
Fallas críticas de PHP: alcance y riesgo
Las vulnerabilidades fueron identificadas como CVE-2026-109618 y CVE-2026-109619, ambas con una calificación crítica de 9.2 sobre 10. El aviso oficial de PHP advierte que pueden permitir ejecución remota de código sin necesidad de contraseña y que afectan a instalaciones que atienden solicitudes web, incluidos PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP y LiteSpeed.
El riesgo no se limita a una página que deje de responder. Un atacante que logre ejecutar código podría alterar o extraer información, interrumpir servicios o utilizar el servidor comprometido para nuevos ataques. PHP señala que la exposición más alta está en mod_php, donde ya se demostró un ataque capaz de activarse antes de que se ejecute el código de la aplicación.
Las versiones corregidas son PHP 8.5.12, 8.4.27, 8.3.36 y 8.2.35. El equipo del proyecto subrayó que las medidas temporales sólo reducen algunas rutas de ataque y que actualizar es la única solución completa. PHP 8.1 y versiones anteriores ya no reciben mantenimiento directo, por lo que sus operadores dependen de parches de proveedores de soporte prolongado o deben migrar.
Los intentos de explotación crecieron en horas
Reuters informó este jueves 22 de octubre que Cloudflare observó miles de intentos de explotación durante las diez horas previas al anuncio público. El volumen subió a decenas de miles en los 45 minutos posteriores, a cientos de miles en dos horas y después a millones. Amazon también reportó explotación generalizada.
Cloudflare explicó que las fallas, conocidas como php2shell, afectan a servidores con PHP 5.4 o posterior y pueden causar denegación de servicio, exposición de datos y ejecución remota. La empresa había activado protecciones de su firewall unas nueve horas antes de la divulgación, pero sus reglas no sustituyen la actualización del servidor.
La rapidez del salto muestra por qué la supervisión de sistemas de IA con capacidad cibernética ya forma parte del debate regulatorio. La inteligencia artificial ayudó a descubrir las fallas, pero también puede acelerar la adaptación de cargas maliciosas. Un caso reciente en España ya había exhibido cómo un agente automatizado puede encadenar reconocimiento, acceso y manipulación de datos.
Gobiernos desconectan servicios mientras instalan parches
Empresas japonesas como Nomura, Mitsubishi UFJ, ANA y East Japan Railway suspendieron temporalmente algunos servicios. El Ministerio de Finanzas, la Agencia Meteorológica y la autoridad tributaria de Japón también limitaron plataformas en línea. En Finlandia, el proveedor estatal Valtori comenzó a restaurar servicios públicos después de aplicar parches y hacer pruebas.
Valtori aclaró que sus interrupciones fueron preventivas y no consecuencia de una brecha confirmada. Esa distinción es importante: el aumento de intentos no demuestra que todos hayan tenido éxito. Francia, China y Corea del Sur también adoptaron medidas de emergencia o elevaron alertas.
La crisis vuelve a poner bajo escrutinio la gestión de inventarios tecnológicos. Organizaciones pequeñas y dependencias públicas pueden usar PHP sin saber qué versión ejecutan o qué proveedor debe corregirla. Como ocurre con otros riesgos para la infraestructura digital, la continuidad depende de mantener software soportado, probar respaldos y asignar responsables claros. Cuando esa disciplina falla, una vulnerabilidad conocida puede convertirse en una suspensión prolongada de servicios esenciales.
Enrique Muñoz es periodista y editor de Enrique Muñoz News. Su trabajo se enfoca en la cobertura de Tamaulipas, la política nacional y los acontecimientos de interés público en México. En este sitio publica noticias, entrevistas, análisis y opinión.