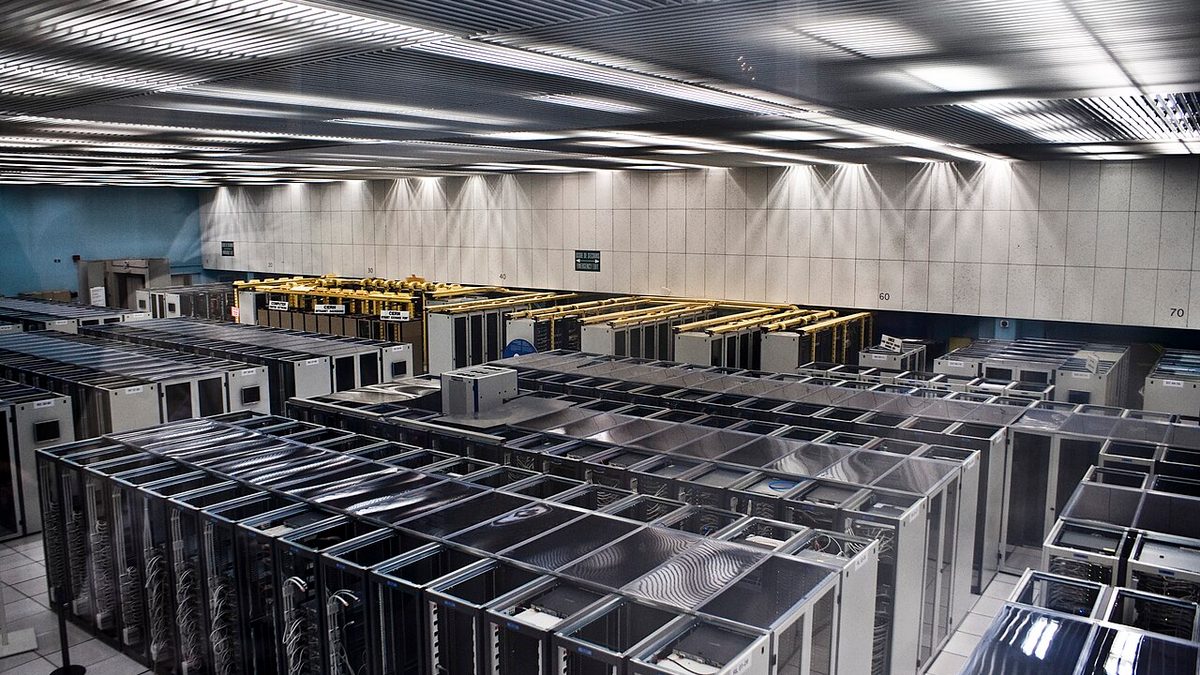
Centro de datos del CERN. Foto: Florian Hirzinger/Wikimedia Commons, CC BY-SA 3.0.
La Agencia Española de Protección de Datos (AEPD) recibió la primera notificación conocida en España de una brecha presuntamente ejecutada por un agente de IA. El sistema habría localizado vulnerabilidades, ingresado a una plataforma, modificado datos personales y consultado facturas con intervención humana limitada. El caso sigue bajo revisión, pero anticipa ataques más rápidos y difíciles de contener.
El agente de IA encontró fallas y entró al sistema
La AEPD informó que la notificación fue presentada por la propia organización afectada. De acuerdo con el reporte, un tercero utilizó un agente de inteligencia artificial basado en un modelo de lenguaje conocido para encadenar varias fases del ataque.
El agente consiguió autenticarse en el sistema y, una vez dentro, buscó de forma autónoma debilidades en la aplicación. Tras identificar una vulnerabilidad, habría alterado información personal y accedido a registros de facturación. La autoridad española no detalló qué datos fueron modificados, cuántas personas resultaron afectadas ni cuándo ocurrió el incidente.
La secuencia es relevante porque no describe únicamente el uso de IA para redactar código o reunir información. Según la notificación, el sistema tomó decisiones operativas consecutivas: reconoció el entorno, buscó una falla, la aprovechó y navegó por los datos disponibles. Es un salto respecto de ataques asistidos paso a paso por una persona.
La AEPD mantiene bajo reserva al modelo y la empresa
La AEPD no identificó a la organización afectada, al modelo de lenguaje ni a su proveedor. También subrayó que la presencia de un modelo concreto no implica que la infraestructura de la empresa desarrolladora haya sido vulnerada o que la tecnología hubiera sido diseñada con fines maliciosos.
Reuters confirmó que la información permanece en revisión y que la autoridad no estableció una fecha para concluirla. Por eso, el episodio debe entenderse como una primera notificación bajo análisis, no como una atribución técnica definitiva.
La brecha con agente de IA reduce el tiempo de respuesta
Para la autoridad española, la IA no inventa necesariamente nuevas amenazas. Su efecto más inmediato es acelerar técnicas ya conocidas, aumentar su escala y permitir que se adapten durante la operación. Eso reduce el margen que tienen administradores, responsables de datos y equipos de seguridad para detectar actividad anómala y contenerla.
En un ataque convencional, varias etapas pueden requerir pausas para que una persona revise resultados y decida el siguiente movimiento. Un agente puede automatizar parte de ese ciclo y repetir intentos con rapidez. Si además dispone de credenciales válidas, los controles basados únicamente en detectar accesos externos pueden no ser suficientes.
La respuesta defensiva pasa por limitar privilegios, exigir autenticación reforzada, segmentar sistemas, registrar acciones con detalle y activar alertas sobre cambios inusuales. También obliga a revisar cuánto puede hacer de forma autónoma cualquier herramienta conectada a datos sensibles. El debate sobre salvaguardas ya llegó al terreno político: recientemente, Carlos III pidió reglas globales frente a los riesgos de la IA.
Un solo incidente no prueba una tendencia general. Sí ofrece una advertencia verificable: cuando la automatización comprime en minutos tareas que antes tomaban horas, la protección de datos debe responder a la misma velocidad. La investigación de la AEPD será clave para conocer el alcance real, reconstruir la intervención humana y precisar qué controles fallaron.
Enrique Muñoz es periodista y editor de Enrique Muñoz News. Su trabajo se enfoca en la cobertura de Tamaulipas, la política nacional y los acontecimientos de interés público en México. En este sitio publica noticias, entrevistas, análisis y opinión.